Περίληψη Άρθρου
–
Sahiel.gr
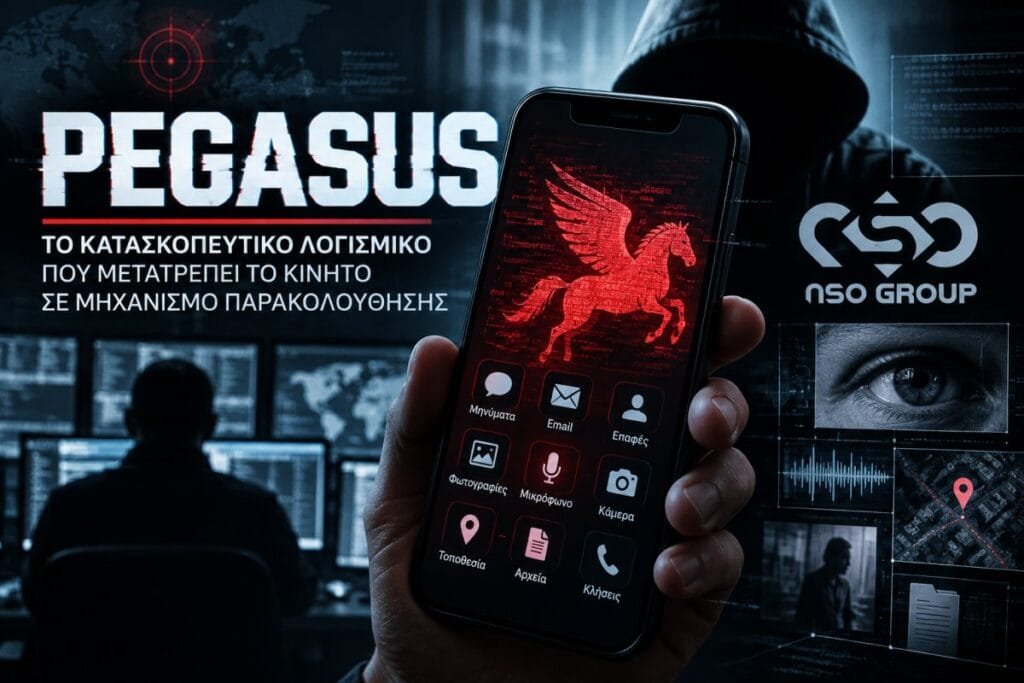
- Το Pegasus είναι ένα προηγμένο κατασκοπευτικό λογισμικό της ισραηλινής NSO Group, σχεδιασμένο για στοχευμένη παρακολούθηση κινητών συσκευών.
- Μπορεί να αξιοποιήσει ακόμη και επιθέσεις «zero-click», όπου δεν απαιτείται ο χρήστης να πατήσει κάποιον κακόβουλο σύνδεσμο για να επιχειρηθεί η παραβίαση της συσκευής.
- Μετά από επιτυχή μόλυνση, μπορεί να επιτρέψει πρόσβαση σε ευαίσθητα δεδομένα και λειτουργίες της συσκευής, όπως μικρόφωνο, κάμερα, τοποθεσία και επικοινωνίες.
- Έρευνες της Amnesty International και του Citizen Lab έχουν συνδέσει το Pegasus με στοχεύσεις δημοσιογράφων, πολιτικών, ακτιβιστών και άλλων προσώπων, προκαλώντας σοβαρά ερωτήματα για τον έλεγχο της εμπορικής βιομηχανίας spyware.
- Η υπόθεση Pegasus αναδεικνύει ένα ευρύτερο ζήτημα εθνικής ασφάλειας, προστασίας της ιδιωτικότητας και δημοκρατικής λογοδοσίας, καθώς ένα παραβιασμένο smartphone μπορεί να μετατραπεί σε ισχυρό μέσο ψηφιακής κατασκοπείας.
Το κινητό τηλέφωνο έχει εξελιχθεί σε ένα από τα πιο προσωπικά αντικείμενα της ανθρώπινης ζωής. Γνωρίζει πού βρισκόμαστε, με ποιους επικοινωνούμε, τι φωτογραφίζουμε, τι συζητάμε και σε μεγάλο βαθμό πώς οργανώνουμε την καθημερινότητά μας.
Ακριβώς γι’ αυτό αποτελεί και έναν εξαιρετικά πολύτιμο στόχο για τις σύγχρονες τεχνολογίες παρακολούθησης.
Στην κορυφή αυτής της σκοτεινής και ιδιαίτερα ισχυρής βιομηχανίας βρίσκεται ένα όνομα που έχει γίνει διεθνώς συνώνυμο του προηγμένου spyware Pegasus.
Το λογισμικό της ισραηλινής NSO Group δεν είναι ένας συνηθισμένος «ιός». Πρόκειται για ένα ολοκληρωμένο σύστημα στοχευμένης ψηφιακής παρακολούθησης, σχεδιασμένο ώστε ο χειριστής του να μπορεί, μετά την επιτυχή μόλυνση μιας συσκευής, να αποκτήσει βαθιά πρόσβαση στο ψηφιακό περιβάλλον του στόχου.
Και τα νεότερα στοιχεία του 2026 δείχνουν ότι η ιστορία του Pegasus απέχει πολύ από το να έχει τελειώσει.
Τι ακριβώς είναι το Pegasus
Το Pegasus αναπτύχθηκε από την ισραηλινή εταιρεία κυβερνοτεχνολογίας NSO Group.
Η εταιρεία έχει παρουσιάσει το σύστημά της ως εργαλείο που διατίθεται σε κυβερνητικούς πελάτες για την αντιμετώπιση της τρομοκρατίας και του σοβαρού εγκλήματος.
Όμως πολυετείς έρευνες οργανισμών όπως το Citizen Lab και η Amnesty International έχουν καταγράψει περιπτώσεις στις οποίες το Pegasus χρησιμοποιήθηκε ή φέρεται να χρησιμοποιήθηκε εναντίον δημοσιογράφων, ακτιβιστών, πολιτικών και άλλων προσώπων της κοινωνίας των πολιτών. Η μεγάλη διαφορά από τα συνηθισμένα κακόβουλα προγράμματα είναι ότι το Pegasus αποτελεί μέρος μιας εξαιρετικά εξελιγμένης πλατφόρμας παρακολούθησης.
Η εκτενής τεχνική έρευνα που δημοσίευσε το Security Lab της Amnesty International στις 16 Ιουλίου 2026, αξιοποιώντας μεταξύ άλλων εσωτερικό τεχνικό και εμπορικό υλικό της NSO Group που δημοσιοποιήθηκε στο πλαίσιο της δικαστικής διαμάχης WhatsApp/Meta κατά NSO, προσφέρει ίσως την πληρέστερη μέχρι σήμερα εικόνα για τον τρόπο λειτουργίας του συστήματος.
Πώς μολύνεται ένα κινητό
Οι πρώτες γενιές εξελιγμένου spyware έγιναν γνωστές κυρίως μέσα από επιθέσεις στις οποίες το θύμα έπρεπε να πατήσει έναν κακόβουλο σύνδεσμο.
Το Pegasus εξελίχθηκε πολύ περισσότερο.
Επιθέσεις «1-click»
Σε αυτή την περίπτωση ο στόχος λαμβάνει έναν σύνδεσμο, συνήθως μέσα από μήνυμα που έχει σχεδιαστεί ώστε να τον πείσει να τον ανοίξει.
Το πάτημα του συνδέσμου ενεργοποιεί την αλυσίδα εκμετάλλευσης ευπαθειών που επιχειρεί να παραβιάσει τη συσκευή.
Η πολύ πιο επικίνδυνη μέθοδος «zero-click»
Εδώ βρίσκεται μία από τις σημαντικότερες δυνατότητες του Pegasus.
Ο κάτοχος του τηλεφώνου μπορεί να μη χρειαστεί να πατήσει τίποτα.
Το Citizen Lab είχε ήδη από το 2021 καταγράψει το περίφημο FORCEDENTRY, μία zero-click αλυσίδα εκμετάλλευσης που χρησιμοποιούσε το iMessage και μπορούσε να παραβιάσει συσκευές της Apple χωρίς την απαιτούμενη αλληλεπίδραση του χρήστη.
Η έρευνα της Amnesty του 2026 αναφέρει ότι οι εγκληματολογικές έρευνες είχαν εντοπίσει απομακρυσμένες zero-click δυνατότητες του NSO Group στο iOS τουλάχιστον από το 2017 και στις περισσότερες συσκευές Android από τις αρχές του 2018.
Αυτό αλλάζει ριζικά τη λογική της ψηφιακής ασφάλειας.
Δεν αρκεί πλέον μόνο η συμβουλή «μην ανοίγεις ύποπτους συνδέσμους». Ένα εξελιγμένο κρατικό ή εμπορικό σύστημα κυβερνοκατασκοπείας μπορεί να επιχειρήσει να εκμεταλλευθεί άγνωστες ή μη διορθωμένες ευπάθειες χωρίς την κλασική παγίδα που γνωρίζουν οι περισσότεροι χρήστες.
Τι μπορεί να κάνει μετά τη μόλυνση
Εδώ γίνεται αντιληπτή η πραγματική ισχύς του Pegasus.
Σύμφωνα με τα τεχνικά στοιχεία που παρουσίασε η Amnesty, το σύστημα διαθέτει κεντρικό περιβάλλον διαχείρισης μέσω του οποίου οι εξουσιοδοτημένοι χειριστές ενός πελάτη μπορούν να οργανώνουν στόχους, επιχειρήσεις και δεδομένα που έχουν συλλεχθεί.
Τα δημοσιοποιημένα εσωτερικά έγγραφα περιγράφουν επίσης εντολές που μπορούν να αποσταλούν σε μολυσμένη συσκευή, μεταξύ άλλων για:
- Ενεργοποίηση του μικροφώνου
- Λήψη φωτογραφίας μέσω της κάμερας
- Λήψη στιγμιότυπου οθόνης
- Προσδιορισμό της τοποθεσίας του στόχου
Η Amnesty αναφέρει ακόμη ότι σχετικά έγγραφα περιγράφουν δυνατότητα προγραμματισμού ενεργειών, όπως καταγραφή από το μικρόφωνο, σε χρόνο που ο στόχος αναμένεται να βρίσκεται σε σημαντική συνάντηση.
Το κρίσιμο σημείο είναι προφανές ένα smartphone που έχει παραβιαστεί με τέτοιο επίπεδο πρόσβασης παύει ουσιαστικά να αποτελεί μόνο μέσο επικοινωνίας του κατόχου του.
Μπορεί να μετατραπεί σε αισθητήρα εναντίον του.
Ένα ολόκληρο σύστημα πίσω από το spyware
Ένα από τα σημαντικότερα στοιχεία της έρευνας του 2026 είναι ότι το Pegasus δεν παρουσιάζεται απλώς ως ένα πρόγραμμα που παραδίδεται στον πελάτη και στη συνέχεια λειτουργεί αυτόνομα.
Τα εσωτερικά έγγραφα που εξέτασε η Amnesty δείχνουν ένα πολύ πιο σύνθετο οικοσύστημα.
Σύμφωνα με την έρευνα, σημαντικά στοιχεία του συστήματος — όπως το περιβάλλον διαχείρισης και οι servers όπου αποθηκεύονται δεδομένα παρακολούθησης — εγκαθίστανται στις εγκαταστάσεις του κυβερνητικού πελάτη.
Άλλα κρίσιμα στοιχεία της υποδομής, όμως συνδέονται με υπηρεσίες και συστήματα που διαχειρίζεται η ίδια η NSO Group.
Η Amnesty περιγράφει επίσης το Pegasus Anonymizing Transmission Network (PATN), ένα δίκτυο που χρησιμοποιείται για την απόκρυψη της προέλευσης της δραστηριότητας και τη μεταφορά δεδομένων μεταξύ της μολυσμένης συσκευής και των συστημάτων του πελάτη.
Η εικόνα που προκύπτει είναι μιας βιομηχανικής υποδομής κυβερνοπαρακολούθησης και όχι ενός απλού «εργαλείου χάκινγκ».
Γιατί το Pegasus επανήλθε δυναμικά το 2026
Η υπόθεση παραμένει απολύτως επίκαιρη.
Τον Σεπτέμβριο του 2026, το Citizen Lab ανακοίνωσε ότι επιβεβαίωσε μόλυνση iPhone μέλους του φοιτητικού κινήματος διαμαρτυρίας στη Σερβία με Pegasus.
Η εξέταση πραγματοποιήθηκε αφού το συγκεκριμένο πρόσωπο είχε λάβει προειδοποίηση της Apple για στοχοποίηση με mercenary spyware. Σύμφωνα με το Citizen Lab, χρησιμοποιήθηκε zero-click exploit μέσω iMessage για τη μόλυνση της συσκευής.
Υπήρξε όμως και μία υπόθεση με άμεσο ελληνικό ενδιαφέρον.
Η περίπτωση του Στέλιου Κούλογλου
Τον Ιούλιο του 2026 δημοσιοποιήθηκε ότι το Citizen Lab είχε επιβεβαιώσει μόλυνση της συσκευής του πρώην ευρωβουλευτή και δημοσιογράφου Στέλιου Κούλογλου με Pegasus. Σύμφωνα με τα δημοσιευμένα στοιχεία, η στοχοποίηση και μόλυνση τοποθετείται γύρω στις 21 Οκτωβρίου 2022 και εκ νέου στις 6 και 7 Μαρτίου 2023.
Το ιδιαίτερα σοβαρό στοιχείο είναι ότι εκείνη την περίοδο ο Κούλογλου συμμετείχε ως αναπληρωματικό μέλος στην επιτροπή PEGA του Ευρωπαϊκού Κοινοβουλίου, η οποία διερευνούσε τη χρήση του Pegasus και αντίστοιχων κατασκοπευτικών λογισμικών στην Ευρώπη.
Το γεγονός αυτό δεν αποδεικνύει από μόνο του ποιος βρισκόταν πίσω από τη συγκεκριμένη επίθεση. Αναδεικνύει όμως το θεσμικό βάρος που μπορεί να αποκτήσει η χρήση τέτοιων τεχνολογιών όταν ο στόχος είναι πρόσωπο που συμμετέχει στον ίδιο τον κοινοβουλευτικό έλεγχο της βιομηχανίας spyware.
Pegasus και Predator: Δεν είναι το ίδιο πράγμα
Εδώ απαιτείται μια σημαντική διευκρίνιση για την ελληνική πραγματικότητα. Pegasus και Predator είναι διαφορετικά κατασκοπευτικά συστήματα.
Στην Ελλάδα, το μεγάλο σκάνδαλο παρακολουθήσεων που αποκαλύφθηκε από το 2022 συνδέθηκε κυρίως με το Predator και με τις νόμιμες επισυνδέσεις της ΕΥΠ — όχι με το Pegasus.
Μελέτη του Ευρωπαϊκού Κοινοβουλίου σχετικά με την κατάσταση του κράτους δικαίου στην Ελλάδα αναφερόταν στην υπόθεση Predator και στις καταγγελίες παρακολούθησης δημοσιογράφων, πολιτικών, στρατιωτικών και επιχειρηματιών.
Επομένως, δεν πρέπει να συγχέονται τα δύο λογισμικά.
Η σύνδεση βρίσκεται σε ένα ευρύτερο φαινόμενο: στην ανάπτυξη μιας διεθνούς αγοράς εμπορικού κατασκοπευτικού λογισμικού, όπου ιδιωτικές εταιρείες κατασκευάζουν εξαιρετικά ισχυρές δυνατότητες ψηφιακής παρακολούθησης για κρατικούς πελάτες.
Το μεγάλο ζήτημα δεν είναι μόνο τεχνικό
Η συζήτηση γύρω από το Pegasus συχνά περιορίζεται στο ερώτημα «πώς χακάρει ένα κινητό».
Όμως το ουσιαστικό ζήτημα είναι βαθύτερο.
Ποιος έχει δικαίωμα να χρησιμοποιεί μια τεχνολογία που μπορεί να μετατρέψει ένα προσωπικό τηλέφωνο σε μηχανισμό παρακολούθησης;
Με ποια δικαστική ή θεσμική εποπτεία;
Ποιος ελέγχει τις εταιρείες που κατασκευάζουν αυτές τις δυνατότητες;
Και τι συμβαίνει όταν εργαλεία που αναπτύσσονται στο όνομα της εθνικής ασφάλειας ή της αντιμετώπισης της τρομοκρατίας χρησιμοποιούνται πέρα από αυτούς τους σκοπούς;
Αυτά είναι ερωτήματα που αφορούν κάθε δημοκρατική κοινωνία.
Η εθνική ασφάλεια αποτελεί πραγματική ανάγκη ενός κράτους. Το ίδιο όμως πραγματική είναι και η ανάγκη να υπάρχουν σαφή όρια, λογοδοσία και αποτελεσματικός θεσμικός έλεγχος στις τεχνολογίες μυστικής παρακολούθησης.
Διότι η τεχνολογία από μόνη της δεν αποφασίζει ποιος είναι εγκληματίας, ποιος αποτελεί απειλή και ποιος πρέπει να παρακολουθείται.
Αυτό το αποφασίζουν άνθρωποι και θεσμοί.
Μπορεί ένας απλός πολίτης να προστατευθεί;
Το Pegasus δεν αποτελεί τυπική απειλή μαζικής διάδοσης όπως ένα κοινό malware που αποστέλλεται σε εκατομμύρια χρήστες. Πρόκειται για τεχνολογία στοχευμένων επιχειρήσεων.
Παρόλα αυτά, υπάρχουν βασικές πρακτικές που ενισχύουν την ασφάλεια μιας συσκευής:
- Άμεση εγκατάσταση ενημερώσεων ασφαλείας
- Χρήση της τελευταίας διαθέσιμης έκδοσης του λειτουργικού συστήματος
- Προσοχή σε απρόσμενα μηνύματα και συνδέσμους
- Ενεργοποίηση των αυξημένων λειτουργιών προστασίας που προσφέρουν οι κατασκευαστές για χρήστες υψηλού κινδύνου
- Σοβαρή αντιμετώπιση οποιασδήποτε επίσημης ειδοποίησης για πιθανή κρατική ή mercenary-spyware επίθεση
Ωστόσο, η ύπαρξη zero-click επιθέσεων δείχνει και τα όρια της ατομικής προστασίας. Η ευθύνη δεν μπορεί να μεταφέρεται αποκλειστικά στον χρήστη όταν απέναντί του βρίσκεται μια επαγγελματική υποδομή κυβερνοκατασκοπείας που αξιοποιεί προηγμένες και ενίοτε άγνωστες ευπάθειες.
Η νέα πραγματικότητα της ψηφιακής εποχής
Το Pegasus αποκαλύπτει κάτι πολύ μεγαλύτερο από την ιστορία ενός συγκεκριμένου λογισμικού.
Αποκαλύπτει πόσο πολύτιμη έχει γίνει η πληροφορία που βρίσκεται μέσα σε ένα κινητό τηλέφωνο.
Οι πόλεμοι, η διπλωματία, οι υπηρεσίες πληροφοριών και η γεωπολιτική δεν διεξάγονται πλέον μόνο με στρατεύματα, δορυφόρους και παραδοσιακά δίκτυα πρακτόρων.
Διεξάγονται και μέσα από κώδικα.
Ένα smartphone ενός πολιτικού, ενός στρατιωτικού, ενός διπλωμάτη ή ενός δημοσιογράφου μπορεί να περιέχει πληροφορίες τεράστιας στρατηγικής αξίας. Και αυτό καθιστά την ασφάλεια των ψηφιακών επικοινωνιών ζήτημα που αγγίζει πλέον όχι μόνο την ιδιωτικότητα, αλλά και την ίδια την εθνική ασφάλεια.
Το Pegasus είναι ίσως το πιο αναγνωρίσιμο σύμβολο μιας νέας εποχής παρακολούθησης. Μιας εποχής όπου η τεχνολογία μπορεί να επιτρέψει την πρόσβαση σε ένα τηλέφωνο χωρίς το παραδοσιακό «κλικ», όπου ιδιωτικές εταιρείες διαθέτουν δυνατότητες που κάποτε θα ανήκαν αποκλειστικά στα τεχνικά οπλοστάσια ισχυρών κρατικών υπηρεσιών και όπου η διάκριση μεταξύ κυβερνοασφάλειας, κατασκοπείας και πολιτικής εξουσίας γίνεται ολοένα πιο κρίσιμη.
Η τεχνολογία αυτή μπορεί να έχει νόμιμες εφαρμογές απέναντι σε πραγματικές απειλές. Όταν όμως απουσιάζουν ο ουσιαστικός έλεγχος, η διαφάνεια και η λογοδοσία, οι ίδιες δυνατότητες μπορούν να μετατραπούν σε εργαλεία κατάχρησης εξουσίας.
Και αυτή είναι ίσως η σημαντικότερη προειδοποίηση της υπόθεσης Pegasus: Στην ψηφιακή εποχή, όποιος μπορεί να ελέγξει το κινητό ενός ανθρώπου μπορεί να αποκτήσει πρόσβαση σε ένα μεγάλο μέρος της ζωής του. Και όταν ο στόχος βρίσκεται στην πολιτική, στη δημοσιογραφία, στις Ένοπλες Δυνάμεις ή στους θεσμούς, το ζήτημα παύει να είναι προσωπικό. Γίνεται ζήτημα δημοκρατίας, κυριαρχίας και εθνικής ασφάλειας.
Πηγές:
Amnesty International Security Lab – Inside Pegasus (2026)
Citizen Lab – Pegasus infection στη Σερβία (2026)
Citizen Lab – FORCEDENTRY
Amnesty International – Υπόθεση Στέλιου Κούλογλου
Ευρωπαϊκό Κοινοβούλιο – Ελλάδα και υπόθεση Predator